微信小程序开发登录全流程详解,从入门到实战
发布时间:11-16来源:微信小程序工具|微信小程序开发|微信小程序制作平台-龙图应用【XcxIP.com】
做了这么多年小程序开发,我见过太多人在登录这块栽跟头。明明功能都写好了,一审核就被打回,或者用户一多就出各种幺蛾子。登录这事儿,看着简单,其实水很深。今天就把微信小程序登录的全流程掰开揉碎讲清楚,从最基础的原理到实战中的坑,一次给你说透。
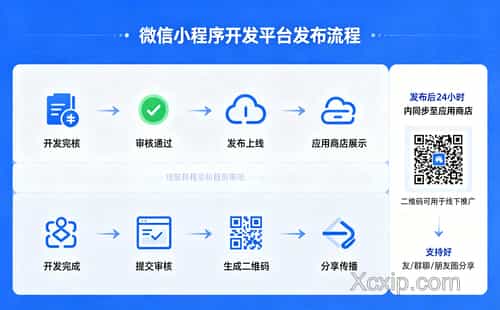
先搞明白微信小程序的登录到底在干什么。它跟你在网页上输账号密码完全是两码事。小程序跑在微信的容器里,微信天生就知道你是谁,所以登录的本质是——让微信告诉你这个用户是谁,然后你的服务器再跟微信对个暗号,确认身份没问题,给你的服务器发一张“通行证”,也就是session或token。整个过程就是三方博弈:用户、微信服务器、你自己的后端服务器。这三者之间要传几个关键信息:code、openid、sessionkey,还有你自己服务器签发的token。
现在进入实战环节。第一步,在小程序前端,你要调用wx.login这个API。这玩意儿会弹出一个授权框,用户点了同意之后,它就会给你返回一个临时的code。注意,这个code有效期只有五分钟,而且只能用一次,用完就作废。所以拿到code之后,你得马上通过wx.request把它发给自己的后端服务器。很多新手在这儿容易犯迷糊,以为wx.login返回的就是用户身份,其实根本不是,它只是一个临时凭证,相当于你去银行办事取的号,真正的业务得靠后面一系列操作。
后端收到这个code之后,就得干正事了。你需要用这个code,加上你的AppID和AppSecret,去请求微信的接口。这个接口的地址是https://api.weixin.sns/jscode2session,参数就是那三样东西。微信那边核对无误后,会返回给你openid和sessionkey。openid就是用户在你这个小程序里的唯一身份证号,同一个用户在不同小程序里openid是不一样的。sessionkey是加密密钥,用来解密用户信息或者做其他敏感操作,这玩意儿绝对不能泄露给前端,否则用户数据就危险了。
拿到openid之后,你后端就要查数据库了。如果这个openid从来没出现过,说明是个新用户,你得在数据库里给他建一条记录。如果已经存在,那就是老用户回归,直接更新一下登录时间就行。这时候有个小坑要提醒你:别把openid当主键用,最好自己生成一个自增ID或者UUID,openid单独存一个字段,将来万一微信调整策略,你改起来也方便。还有,用户头像、昵称这些信息,别在登录时急着拿,等用户主动触发某个操作再去获取,不然容易踩到隐私授权的雷。
接下来是重头戏,session和token的选择。早期很多教程喜欢用session,但小程序跟普通的Web应用不一样,它没有Cookie机制,你没法像网页那样自动带上sessionId。所以现在主流做法是用token。你后端生成一个随机字符串,跟openid关联起来,存到Redis或者数据库里,设置个过期时间,然后把这个token返回给前端。前端拿到之后,存在storage里,每次请求都把这个token放在请求头里(一般是Authorization字段),后端收到请求后检查token是否有效,有效就放行,无效就返回401让你重新登录。
说到token,就不得不提一个很多人忽略的细节——token的过期策略。设太短,用户玩着玩着就掉线了,体验极差;设太长,万一token被截获了,风险就大了。我一般建议access token设两小时过期,再加一个refresh token机制,refresh token有效期长一点,比如七天,前端发现access token过期了,就自动用refresh token去换新的,用户完全无感知。这样既安全又顺畅,就是后端代码稍微复杂点,但值得。
还有个环节,就是用户信息获取。wx.getUserProfile和wx.getUserInfo这俩API,很多人搞混。wx.getUserInfo现在基本废了,返回的都是灰色头像和“微信用户”这种匿名信息,因为微信早就改了政策。你要拿用户头像昵称,必须用wx.getUserProfile,而且必须用户主动点按钮触发,不能一进页面就弹。拿到之后,你把这些信息跟openid绑定起来,更新到数据库里。但记住,这些信息只能存,不能用来当登录凭证,登录凭证永远只有code换来的那套东西。
说几个实战中常见的坑。第一个,一定不要在前端拿sessionkey去解密敏感信息,所有解密操作放后端。第二个,code换openid的接口,一次只能换一个code,别想着批量操作。第三个,很多人在开发工具里调试没问题,但真机上一登录就报错,多半是AppSecret配置错了,或者域名没配到request合法域名里。第四个,别忘了处理并发请求——用户快速切换页面时可能同时发好几个请求,token还没拿到就开始调接口了,这时候你得做全局请求拦截,token没准备好就先排队。还有,一定要做登录失效的自动跳转,比如某个接口返回401,前端就自动清空storage并跳转到登录页,别让用户卡在死页面上。
这套流程走下来,你会发现登录其实不复杂,但每一步都有讲究。从wx.login拿到临时code,到后端换openid和session_key,再到签发自己的token,管理用户信息,环环相扣。把这些搞透,不仅登录没问题,你对接支付、消息推送这些高级功能时也会顺手很多。记住,登录是小程序的命门,这块做扎实了,后面的路才好走。实战中多踩几次坑,你就明白我今天说的每一个细节,都是前人用血泪换来的经验。